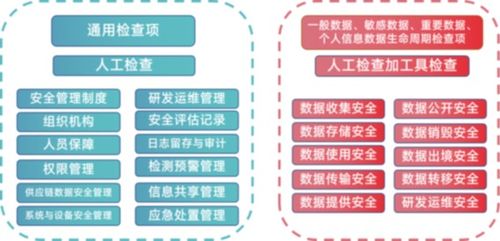
在數(shù)字化轉(zhuǎn)型加速推進(jìn)的今天,在線數(shù)據(jù)處理與交易處理業(yè)務(wù)(如電商平臺、支付系統(tǒng)、金融科技服務(wù))已成為經(jīng)濟(jì)運(yùn)行的關(guān)鍵基礎(chǔ)設(shè)施。這些業(yè)務(wù)在匯聚海量用戶數(shù)據(jù)、驅(qū)動商業(yè)創(chuàng)新的也將自身暴露于嚴(yán)格的數(shù)據(jù)安全與隱私保護(hù)監(jiān)管之下。《網(wǎng)絡(luò)安全法》《數(shù)據(jù)安全法》《個人信息保護(hù)法》等法律法規(guī)相繼施行,行業(yè)監(jiān)管與合規(guī)審查亦日趨高頻、嚴(yán)峻。在實(shí)際審計與自查中,各企業(yè)內(nèi)部普遍面臨制度框架剛性與敏態(tài)鏈路悖論沖突的破解問題、數(shù)據(jù)全生命周期安全加固中的管理空白識別無效問題,以及現(xiàn)有履責(zé)評估忽視業(yè)務(wù)差異性而參照行政化風(fēng)險預(yù)案流于口號的問題等多重合規(guī)痛點(diǎn)。正如歐盟反思GDPR合規(guī)困境所言:安全管理的地圖,永遠(yuǎn)需要在實(shí)時數(shù)據(jù)流中被一次次校正描摹。\n\n\\n### 亂象與熵增的\
當(dāng)前位置:
首頁
>
產(chǎn)品大全
>
數(shù)據(jù)安全合規(guī)性檢查中的痛點(diǎn)與突圍 以在線數(shù)據(jù)處理與交易處理業(yè)務(wù)為視角
數(shù)據(jù)安全合規(guī)性檢查中的痛點(diǎn)與突圍 以在線數(shù)據(jù)處理與交易處理業(yè)務(wù)為視角
如若轉(zhuǎn)載,請注明出處:http://m.38zs.cn/product/97.html
更新時間:2026-11-11 14:13:47